Claude и Blender: как создать сцену через Python без плагина
Claude Code готовит Python-сценарий, Blender исполняет его в отдельном проекте. Пошаговая проверка кода, файла сцены и безопасный откат.
Страница 2 из 8
480 статей с тегом #вайбкодинг: пошаговые инструкции, обзоры инструментов и разборы. Другие темы в категориях и хэштегах ниже.
Claude Code готовит Python-сценарий, Blender исполняет его в отдельном проекте. Пошаговая проверка кода, файла сцены и безопасный откат.
Python и TypeScript подходят для ИИ-агентов. Выбор по официальному SDK, текущему стеку, месту запуска и одинаковому пробному тесту.
Карта папок `.claude` и `~/.claude`: настройки, rules, skills, commands, автопамять и служебные данные. С безопасной проверкой изменений.
Чем отличаются память чатов Claude, память проектов, CLAUDE.md и auto memory Claude Code, где их проверить и как удалить лишнее.
Три способа продолжить сессию Claude Code без путаницы: Desktop, последняя беседа и выбор по имени или идентификатору.
Карта выбора для навигации сайта: когда нужна ссылка, якорь, плавная прокрутка, визуальная анимация или серверный редирект.
Минимальный сайт школьного класса без лишнего сбора данных: структура, матрица приватности, согласия и проверка публикации.
Настройка уведомлений Claude Code после ответа: встроенный канал, точный Stop hook и диагностика терминала.
Caveman сокращает ответы Codex, но не меняет модель. Безопасная установка стороннего навыка, парная проверка результата и полный откат.
Как поручить отдельную проверку Codex из Qwen Code, оставить запуск в режиме чтения и принять результат по проверяемому чек-листу.
Практический сценарий Codex для Blender: одна правка сцены, короткий скрипт, копия файла, визуальная проверка и откат.
Минимальный Qwen-Agent без лишней автономности: один инструмент, тестовые данные, журнал вызовов и проверка результата.
Сравнение по задаче: права на файлы, запуск тестов, лимиты, журнал изменений и безопасный пробный проект.
Схема делегирования в Codex: независимые подзадачи, ограничения записи, формат отчёта и финальная проверка главным агентом.
Практический старт с Codex Security: локальный скан в приложении Codex, область проверки, модель угроз, разбор находок и безопасное исправление по одной проблеме.
Пошаговая настройка MCP в Cursor: проектный и глобальный конфиг, stdio и HTTP, проверка инструментов, разрешения и диагностика типовых ошибок.
Четыре бесплатных эталонных MCP-сервера и практический протокол проверки: источник пакета, права, тестовый каталог, журнал действий и безопасное отключение.
Безопасный пилот финансового ИИ-агента: данные только на чтение, контрольные суммы, журнал расхождений и ручное подтверждение важных действий.
Практическая схема выбора скилов для ИИ-агента: границы задачи, структура инструкции, тесты на срабатывание и безопасный выход при ошибке.
Практическая схема RAG для ИИ-агента: от чистых документов и прав доступа до проверяемых ответов с цитатами и тестов на ошибки.
Практическая карта песочницы Codex: режимы доступа, согласования, безопасный тест границ и диагностика по симптомам.
Пошаговое подключение Codex к PyCharm: выбор поверхности, вход, безопасный первый тест, проверка diff и диагностика проблем.
Рабочая схема для Unity и Codex: структура проекта, Git, инструкции, тесты и диагностика сломанных ссылок на ассеты.
Как открыть проект на удалённом сервере в Codex через SSH, проверить вход и PATH, ограничить права и найти причину, если хост не появился.
Что скрывается за названием Codex Max, почему модель уже устарела и как проверить текущий вариант без сломанной настройки.
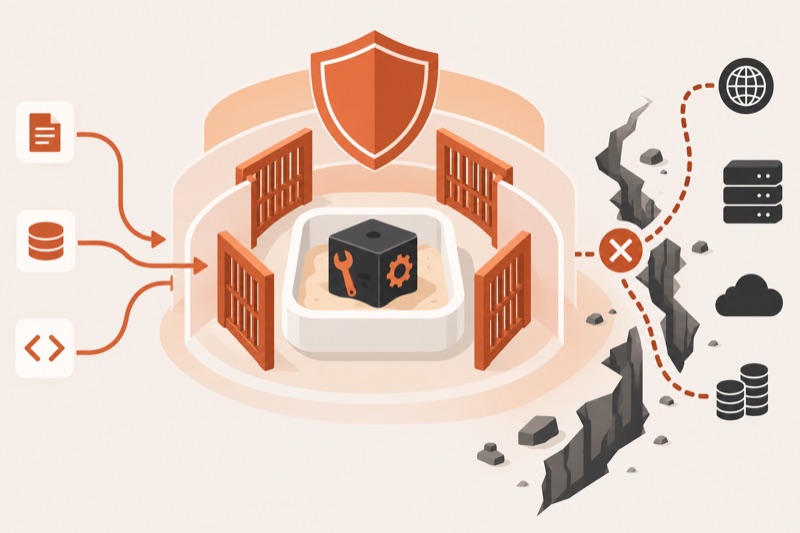
Что на самом деле отключает bypass в Codex, почему одного режима never недостаточно для полного доступа и как автоматизировать работу с ограниченными правами.
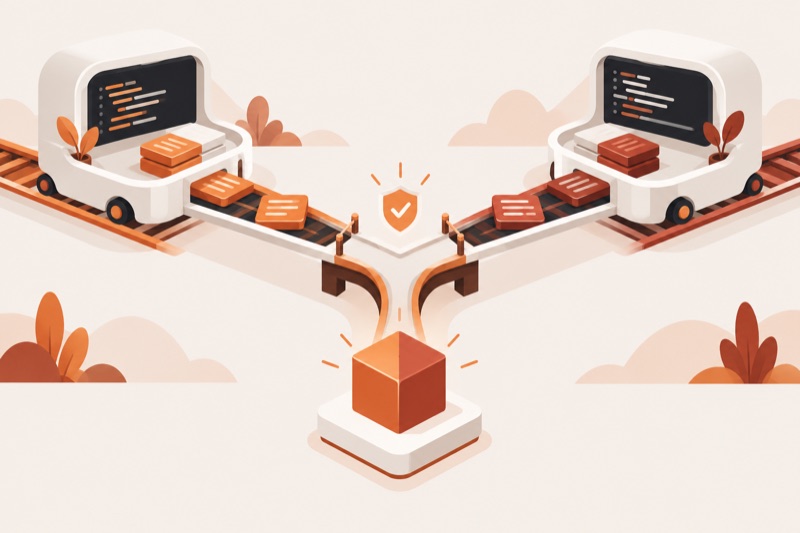
Сравниваем Codex и Google Antigravity по рабочему процессу и настраиваем передачу задачи через отдельные ветки без конфликтов.
Практический выбор GPT-6 Astra в Codex: подходящие задачи, запуск в приложении и CLI, уровни рассуждения и короткая проверка качества.
Пошаговый путь от описания сайта до проверенной версии и размещения через Sites, с контролем форм, доступа и ограничений.
Где найти Superpowers в Codex App и CLI, как проверить установку и отличить рабочий навык от значка в каталоге.
Когда включать режим Plan в Codex, что написать в задаче и как проверить план до выполнения.
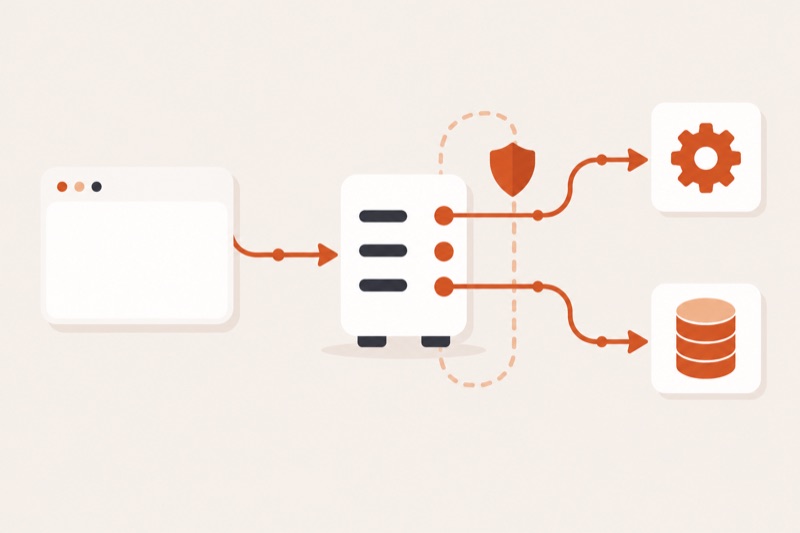
Минимальный MCP-сервер на Python с безопасным инструментом, проверкой в Inspector и разбором типовых ошибок.
Практический путь от задачи для GitHub Copilot cloud agent до проверки изменённого кода и запроса на слияние.
Три рабочих шаблона промптов для Codex и список проверок, которые помогают оценить изменённый код.
Практическая схема для /compact: контрольная запись, команда с фокусом и проверка состояния проекта после сжатия.
Как запустить управление приложениями в Codex, дать безопасную первую задачу и проверить результат без лишнего доступа.
Разница между Claude Security для Enterprise и дополнением Claude Code: условия доступа, первый скан и проверка найденных проблем.
Как дать Codex задачу по заметкам Obsidian, не переписать всё хранилище и проверить результат перед переносом в рабочую папку.
Практическая схема памяти ИИ-агента: подтверждённые записи, разделение пользователей, проверка, исправление и удаление.
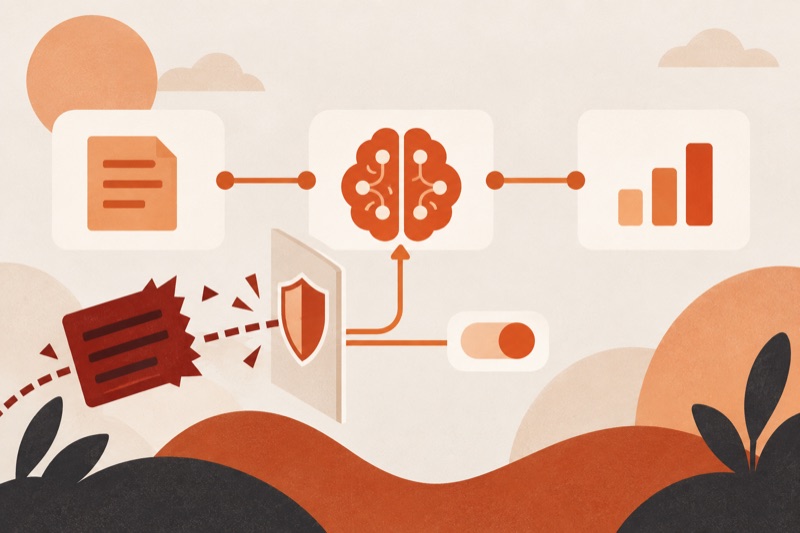
Защита ИИ-агента от чужих инструкций: карта риска, ограничения инструментов и безопасная проверка на тестовом документе.
Первый безопасный агент на DeepSeek API: один инструмент чтения, проверка аргументов и результата на тестовых данных.
Kimi как внешняя модель для Codex: ключ API, локальный адаптер Responses, тест маршрута, ограничения и откат без потери настроек.
Практический запуск Codex через Ollama: готовая команда, выбор модели, проверка локальности, диагностика памяти и безопасный откат.
Два штатных способа связать OpenClaw с OpenAI: подписка Codex через OAuth или отдельный API-ключ для постоянного сервера.
Подключение DeepSeek к Codex по официальной инструкции: резервная копия, выбор модели, проверка маршрута и понятный откат.
Официальное подключение Figma к Codex: плагин, MCP-команда, проверка прав и безопасный рабочий процесс от макета к коду.
Практическая настройка OpenAI в OpenCode: какой способ входа выбрать, как включить модель, проверить работу и не оставить ключ в проекте.
Практическая классификация ИИ-агентов по способу работы: как выбрать простую схему, проверить её и не переплатить за лишнюю автономность.
Безопасная схема MCP и 1С: чем протокол отличается от стороннего сервера, как поднять тестовый контур только для чтения и проверить каждый инструмент.
Пошаговая настройка Claude Code через Microsoft Foundry: ресурсы Azure, безопасный вход, переменные среды, проверка провайдера и диагностика.
Практический разбор стороннего плагина Oh My Claude Code: кому он полезен, как испытать его в отдельном проекте и как удалить без путаницы.
Практический план освоения Codex за 7 дней: от безопасной учебной папки и первого задания до самостоятельной правки, проверки и разбора ошибок.
Разбор OAuth-кода Claude Code: обычный вход, удалённый терминал, setup-token для автоматизации и безопасная диагностика ошибок.
Практический способ проверить Kimi в Claude Code через официальный адрес, отдельную терминальную сессию и понятный откат.
Два официальных варианта связки OpenClaw с Claude Code: модельный backend для Gateway и временное подключение к выбранной сессии через attach.
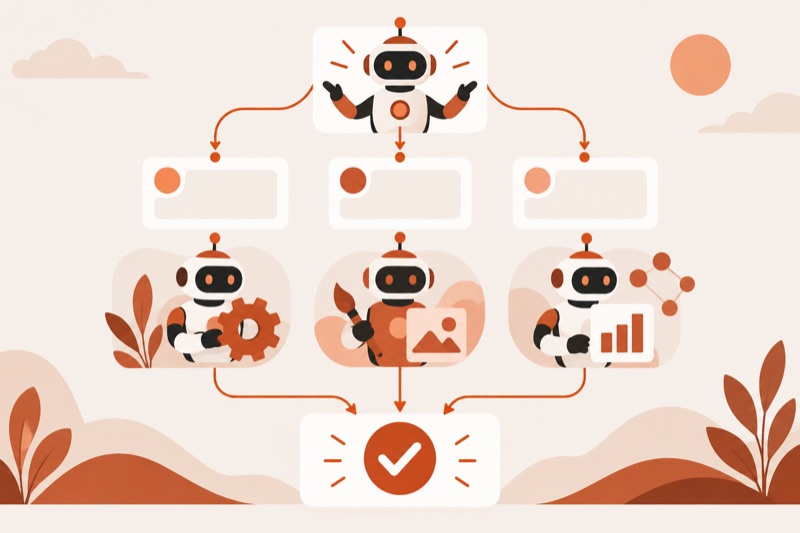
Практическая схема команды ИИ-агентов: ведущий, узкие роли, карточка передачи, единая приёмка и безопасная остановка при конфликте.
Как продолжить задачу Codex после перерыва, сохранить результат в проекте и отличить историю чата от локальных файлов и экспорта.
Что означает Codex Sol, где выбрать GPT-5.6 Sol и когда её глубина оправдана. Схема пробной задачи и сравнения с другими моделями.
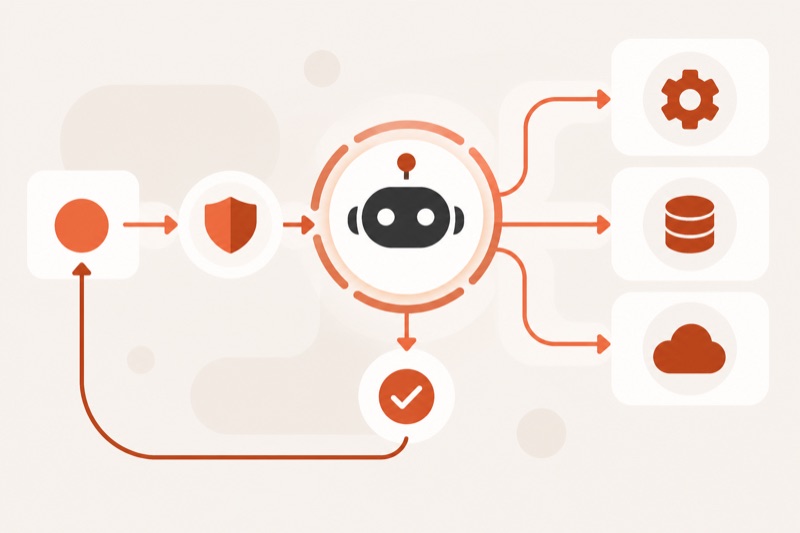
Практическая схема ИИ-агента через API: одна задача, безопасный инструмент, контроль повторов и проверка результата до реальных действий.
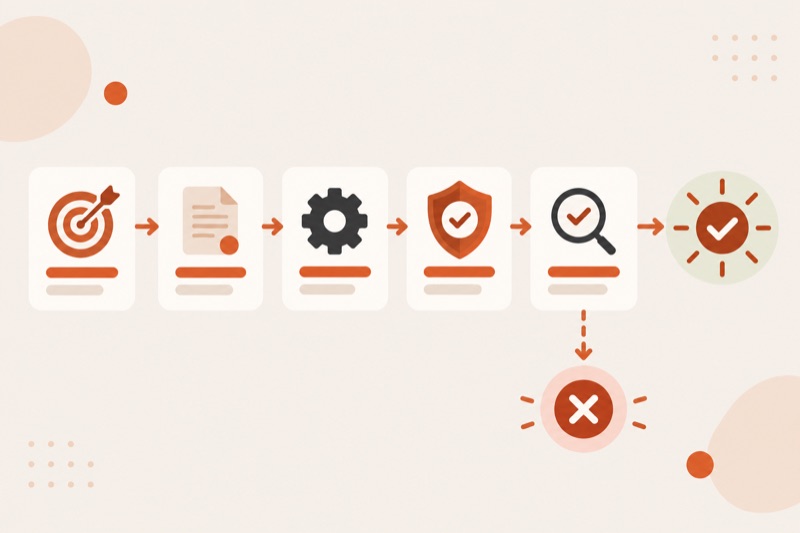
Шаблон задания для ИИ-агента, который отделяет цель от процесса, задаёт права на инструменты и требует проверяемый результат.