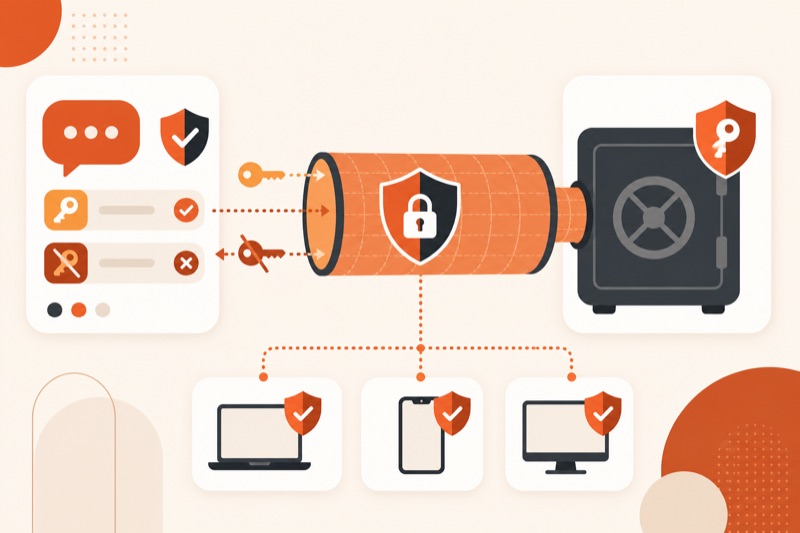
Рабочий VPN-бот принимает запрос, проверяет пользователя, передаёт задачу внутреннему сервису, получает клиентскую конфигурацию и записывает результат. Сам VPN-сервер уже настроен и управляется отдельно. Такое разделение не даёт боту неограниченный доступ к системе.
Какой результат должен получиться
Разрешённый пользователь должен получать только свою конфигурацию, а администратор должен иметь возможность отозвать доступ. Для этого нужны ваш настроенный VPN-сервер, среда для бота и администратор. Опишите роли, отделите Telegram от управления VPN, настройте выдачу и отзыв, затем пройдите негативные тесты. При проверке выдайте доступ тестовому пользователю и подтвердите соединение, после чего отзовите peer и убедитесь, что старый файл больше не подключается. Среди частых сбоев встречаются общий ключ, токен в коде и повторная выдача. Статья не настраивает VPN-сервер и не рассчитана на публичный сервис, оплату или работу без администратора.
Сначала разделите три компонента
- Telegram-бот показывает команды и принимает запрос пользователя.
- Сервис управления проверяет права, создаёт или отзывает отдельного клиента и возвращает результат.
- VPN-сервер передаёт трафик и хранит активные сетевые настройки, но не обрабатывает сообщения Telegram.
Не запускайте команды операционной системы прямо из текста сообщения. Бот должен передавать внутреннему сервису фиксированную операцию с проверенными параметрами, например create_peer и числовой идентификатор пользователя. Произвольная строка пользователя не должна становиться командой оболочки, именем файла или частью привилегированного запроса.
Если боту нужен полный административный доступ к серверу ради одной операции, вынесите эту операцию в узкий внутренний сервис с белым списком действий.
Если вы ещё не собирали Telegram-интерфейс, сначала пройдите базовый маршрут как создать бота в Telegram. Для VPN-задачи к обычному боту добавляются управление состояниями, отдельный ключ для каждого клиента и подтверждённый отзыв доступа.
Устройство ботов понятно и без практики, а пользу даёт свой бот, который отвечает вашим людям. На бесплатном вебинаре такого бота собирают вживую.
Собрать своего ботаОпишите состояния до кода
Минимальная модель пользователя хранит статус и технические ссылки: Telegram ID, роль, состояние запроса, идентификатор VPN-клиента, время выдачи и время отзыва. Секреты в неё не включайте. Состояния полезно ограничить цепочкой new, approved, issued, revoked, error. Переходы выполняются только разрешёнными действиями.
- Новый пользователь нажимает
/startи видит назначение бота. - Команда
/requestсоздаёт заявку, но ещё не выпускает конфигурацию. - Администратор подтверждает заявку отдельным действием.
- Сервис создаёт уникального клиента и меняет статус на
issued. - Команда
/statusпоказывает состояние без ключей и адресов сервера. - Администратор отзывает клиента, после подтверждения статус становится
revoked.
Двойное нажатие не должно создавать двух клиентов. Перед выпуском сервис проверяет текущее состояние и возвращает уже существующий результат либо понятную ошибку. Это правило идемпотентности защищает от повторной доставки обновления и нетерпеливых нажатий.
По теме: Как создать бота для заявок: приём, уведомления и статусы
Создайте Telegram-бота и защитите токен
В официальном руководстве Telegram бот регистрируется через @BotFather командой /newbot. Полученный токен аутентифицирует бота, его нужно хранить как пароль и можно отозвать через @BotFather. Не вставляйте токен в репозиторий, сообщение, снимок экрана или журнал.
- Храните токен в переменной окружения или в закрытом файле настроек.
- Проверяйте Telegram ID администратора на серверной стороне, кнопка в интерфейсе не является защитой.
- Не выводите полный объект конфигурации и заголовки запросов в журнал.
- При подозрении на утечку отзовите токен и выпустите новый, не ограничивайтесь перезапуском процесса.
Telegram поддерживает получение обновлений через getUpdates и через webhook. Для локального прототипа проще опрос, для постоянно работающего сервиса удобен HTTPS webhook. В официальной документации webhook эти способы описаны как pull и push. Bot API также позволяет задать secret_token, который Telegram отправляет в заголовке webhook, его нужно сравнивать до обработки запроса.
Бот перестаёт быть игрушкой, когда берёт на себя рутину: отвечает, записывает, напоминает. На бесплатном вебинаре по вайбкодингу собирают такого помощника с помощью ИИ и показывают, как подключить его к своим задачам. Без опыта в коде.
Отдать боту рутинуКак связать бота с WireGuard
Свяжите бота с WireGuard через внутренний сервис, который выдаёт каждому клиенту отдельную пару ключей и отдельную запись peer. WireGuard использует пары открытого и закрытого ключей и связывает peer с разрешёнными адресами. Официальный Quick Start WireGuard показывает генерацию ключей с ограниченными правами файла, настройку peer и команды wg show для просмотра состояния. Общий файл на всех не используйте.
Безопасная граница такая: внутренний сервис принимает идентификатор заявки, сам выбирает свободный адрес, создаёт клиента, добавляет peer и возвращает одноразовый результат. Telegram-слой не передаёт имя интерфейса, путь к файлу или произвольные AllowedIPs. Эти параметры задаёт администратор в конфигурации сервиса.
Безопасный пример: бот отправляет внутреннему API объект
action=create_peer, user_id=12345, request_id=abc, а API принимает только эти поля, проверяет роль и сам формирует системную операцию. Реальные ключи в примере отсутствуют.
Команда wg set wg0 peer <открытый ключ клиента> remove удаляет peer с работающего интерфейса; wg0 здесь служит примером имени интерфейса. У wg-quick параметр SaveConfig = true при выключении сохраняет текущее состояние интерфейса в файл конфигурации, перезаписывая изменения, внесённые в файл до этого. После отзыва проверьте, что peer нет ни в выводе wg show, ни в файле конфигурации, и повторите проверку после перезапуска интерфейса.
Закрытый ключ клиента передавайте один раз по защищённому каналу и не сохраняйте в обычном журнале. Ещё безопаснее генерировать ключ на устройстве клиента и передавать сервису только открытый ключ, если выбранное приложение и процесс подключения это поддерживают. Конкретный вариант зависит от используемого клиента и требований организации. В обычных облачных чатах Telegram сообщения шифруются по схеме клиент-сервер и хранятся в зашифрованном виде в облаке Telegram; оконечное шифрование есть только в секретных чатах. Поэтому файл с закрытым ключом в обычной переписке не стоит считать одноразовым: после получения его лучше удалить из чата.
Для общей логики сообщений пригодится разбор как сделать, чтобы боту приходили сообщения. В VPN-боте дополнительно проверяйте тип обновления, Telegram ID, состояние заявки и уникальный идентификатор операции до любого изменения доступа.
По теме: Как создать конструктор ботов: план MVP в 2026
Что проверить перед запуском VPN-бота
- Неизвестный Telegram ID не может выпустить или отозвать доступ.
- Один пользователь получает отдельный peer, общий закрытый ключ не используется.
- Повтор одной заявки не создаёт второй peer.
- Токен бота и служебный секрет отсутствуют в коде и журнале.
- Внутренний API принимает только фиксированные операции и проверенные поля.
- После отзыва peer исчезает из активной конфигурации и клиент больше не соединяется.
- Ошибка создания не переводит заявку в состояние
issued. - Команда статуса не показывает закрытый ключ и адреса инфраструктуры.
- Резервное копирование сохраняет состояния и журнал, но не делает секреты общедоступными.
- Администратор умеет вручную отозвать бот-токен и VPN-клиента при сбое автоматизации.
Критерий готовности: полный цикл выдача, подключение, отзыв и повторная проверка выполнен на тестовом пользователе два раза, а негативные тесты неизвестного пользователя и повторной заявки не изменили серверную конфигурацию.
Если бот или VPN не работает
- Бот молчит: проверьте процесс, токен,
getUpdatesили состояние webhook, затем наличие входящего Update. При установленном webhook методgetUpdatesне работает; для перехода на опрос снимите webhook методомdeleteWebhook. - Заявка создана, но конфигурации нет: проверьте статус подтверждения, ответ внутреннего API и запись об ошибке.
- Два нажатия создали два peer: добавьте уникальность
request_idи проверку состояния до операции. - Файл выдан, но соединения нет: администратор проверяет наличие peer, адреса и сетевой маршрут, не перевыпуская ключ вслепую.
- После отзыва соединение работает: убедитесь, что удалён нужный peer и изменение применено на активном интерфейсе.
- Чужой пользователь видит управление: проверьте серверную авторизацию по Telegram ID и роли, а не только отображение кнопок.
Диагностируйте по границе компонентов. Сначала подтвердите получение сообщения, затем переход состояния, ответ внутреннего API и только после этого состояние peer на сервере. Не меняйте одновременно Telegram, базу и сеть, иначе причина потеряется.
По теме: Как сделать красивый Telegram-бот: меню и кнопки в 2026
Когда такой бот не подходит
Не создавайте собственную автоматизацию, если вы не администрируете VPN-сервер, не можете быстро отзывать ключи или не готовы обновлять систему. Для доступа небольшой команды иногда безопаснее вручную выпускать отдельные конфигурации. Публичный сервис с платежами, массовыми пользователями и поддержкой требует отдельной модели угроз, мониторинга и работы профильного инженера.
Не рекламируйте публично бота для доступа к заблокированным ресурсам: на такую рекламу действует запрет.
Если нужен не VPN, а обычная бизнес-автоматизация, посмотрите как создать ИИ-агента. Не добавляйте нейросеть в контур выдачи ключей только ради модного интерфейса: операции доступа должны оставаться детерминированными и проверяемыми.
Частые вопросы
Можно ли выдавать один конфигурационный файл всем?
Нет. Отдельный peer позволяет отозвать одного пользователя, увидеть его состояние и не менять доступ всей группы при утечке.
Как проверить отзыв доступа?
Удалите тестовый peer через штатную операцию, подтвердите изменение на активном интерфейсе и повторите соединение со старой конфигурацией. Оно не должно установиться.
На бесплатном вебинаре вы разберёте, как превратить сценарий бота в работающий продукт, разделить компоненты и проверить критичные действия до запуска.
Записаться на вебинар