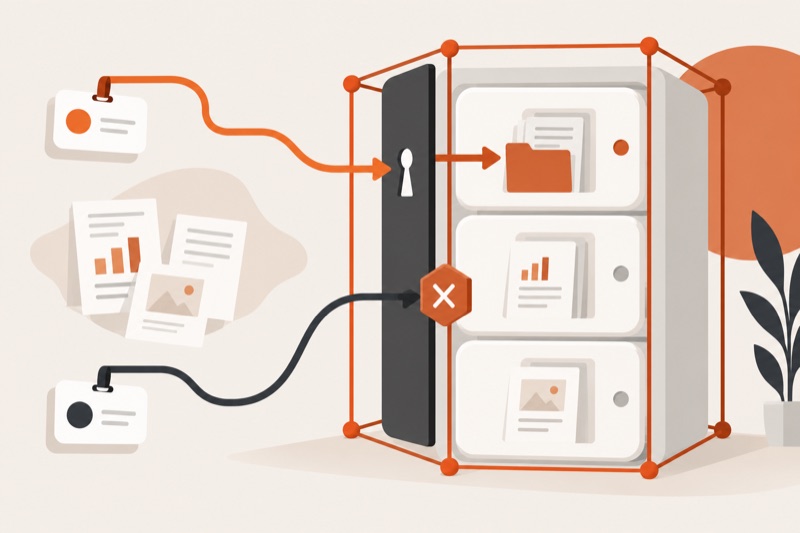
ИИ-агент в корпоративном контуре работает в управляемой компанией среде: использует разрешённые источники, выполняет ограниченные действия и учитывает права конкретного сотрудника. Это не обязательно модель на собственном сервере. Для агента по внутренним документам главный результат проверки: он находит только доступные человеку сведения, а путь данных от источника до ответа и журнала известен ответственным.
Что означает корпоративный контур
Здесь рассматривается агент, который отвечает по внутренней базе документов и возвращает ссылки на источники. Он не проводит платежи и не отправляет сообщения. Если задача состоит в подборе сценариев для отделов, используйте обзор агентов для бизнеса; ниже проверяется другой вопрос: какие данные получает агент от имени конкретного сотрудника.
Составьте карту пути данных
Начните с маршрута данных, а не с названия модели. Впишите каждый компонент и его владельца. Если документы проходят через облачный поиск, а ответ строит локальная модель, сведения всё равно могут покинуть ваш сервер на этапе поиска. Обратное также возможно.
- Исходные документы: где лежат, кто меняет права и как удаляется устаревшая копия.
- Индекс поиска: куда попадают текст, фрагменты, метаданные и сведения о доступе.
- Векторные представления: какой сервис обрабатывает текст и где сохраняется результат для поиска.
- Модель: какой текст ей передаётся и где выполняется обработка.
- Инструменты: какие внешние API, почта или хранилища доступны исполнителю.
- Журнал и трассировка: какие запросы, ответы и фрагменты документов сохраняются и кто может их читать.
- Кэш и резервные копии: кому доступны, когда обновляются и как учитывают отзыв прав.
Журнал тоже может содержать данные компании. Например, Microsoft описывает трассировку Foundry как сбор данных агента в подключённые системы телеметрии и рекомендует ограничивать доступ к ним (официальное описание трассировки). Отсутствие полного документа в финальном ответе не доказывает, что он не оказался в техническом журнале.
Правило приёмки: известный путь данных и проверенный запрет доступа важнее надписи «закрытый контур» в описании продукта.
Устройство ботов понятно и без практики, а пользу даёт свой бот, который отвечает вашим людям. На бесплатном вебинаре такого бота собирают вживую.
Собрать своего ботаКак сохранить права сотрудника при поиске
Проверяйте право читать документ до передачи его текста модели. Инструкция в промпте «не раскрывать секретное» не должна быть единственным барьером. Права проверяет система поиска или приложение по подтверждённой личности пользователя, а не по имени, которое он написал в чате.
Microsoft разделяет доступ приложения к поисковому индексу и доступ пользователя к отдельным документам. В Azure AI Search для этой задачи есть фильтры и механизмы проверки метаданных разрешений при запросе; часть встроенных функций обозначена preview (контроль доступа к документам). Это пример реализации, а не требование выбрать Azure или утверждение о готовности всех функций к рабочему запуску.
Список разрешений на документ часто называют ACL. Если исходная папка закрыта для отдела, её содержимое не должно стать общедоступным после индексации. У сохранённых фрагментов должны быть правила отбора, связанные с текущими правами. Проверяйте и промежуточные результаты поиска, а не только красивый итог агента.
При работе от имени сотрудника отдельно определите передачу его полномочий в подключённую систему. Например, Microsoft описывает OAuth On-Behalf-Of как передачу личности и делегированных разрешений пользователя через цепочку API (документация Microsoft Entra). Общая техническая учётная запись с доступом ко всем папкам требует отдельного ограничения выдачи; она не превращается в пользователя автоматически.
По теме: ИИ-агент для закупок: безопасный пилот со сверкой остатков
Локальная модель, облако или сочетание
Выбирайте размещение после карты потоков. Локальная модель может исключить передачу текста внешнему поставщику на одном этапе, но не отключает внешние инструменты, журналирование или облачный индекс сама по себе. Условия обработки каждого подключённого сервиса оценивайте отдельно.
Например, Microsoft предупреждает, что инструменты Agent Service могут иметь собственные условия обработки данных (справка о данных и безопасности). Поэтому разрешение пользоваться моделью не означает разрешение подключить к ней любой веб-поиск или внешний сервис.
- Локальное размещение рассматривайте, когда организация может обслуживать вычисления, обновления, доступ и резервирование.
- Управляемое облако рассматривайте, когда его фактические условия обработки, доступность и разрешения согласованы ответственными.
- Смешанную схему принимайте только после описания каждой границы: локальный интерфейс не делает весь маршрут локальным.
- Если нужно лишь проверить идею, сначала используйте вымышленные документы и ограниченное чтение; не переносите сразу живую базу.
Дальше выбор простой: читать про ботов или собрать своего. Второе занимает вечер, если рядом показывают шаги. На бесплатном эфире по вайбкодингу собирают бота и ИИ-агента с нуля, участникам отдают гайд.
Собрать бота с ИИПриёмочный пилот на вымышленных документах
Для пилота нужен администратор исходной базы и технический исполнитель, который может показать результаты поиска и вызовы. Владельцу задачи достаточно подготовить роли и эталонные ответы, но настройки доступа должны выполнять уполномоченные люди. Обычная настройка агента остаётся необходимой, а проверка ниже дополняет её правами на документы.
- Создайте тестовую область и две отдельные учётные записи: участник общего отдела и участник закрытого отдела.
- Подготовьте общую справку и закрытую справку. В закрытую поместите вымышленную уникальную метку, которой нет в открытом документе.
- Назначьте права: общий участник видит только общую справку, закрытый видит обе. Проверьте это сначала в исходном хранилище.
- Попросите исполнителя перенести документы в тестовый индекс вместе с правилами доступа и подключить поиск от имени каждой учётной записи.
- Задайте одинаковый вопрос обоим пользователям. Сравните найденные фрагменты, ссылки, ответ и разрешённые для проверки технические записи.
- Попросите общего участника получить закрытую справку по названию или пересказать её. Ожидается отказ или отсутствие доступного источника, без выдуманного содержания.
- Отзовите права закрытого участника и повторите вопрос после обновления разрешений по правилам системы. Отдельно проверьте кэш и продолжение прежнего чата.
- Зафиксируйте результат по каждому случаю. При нарушении остановите подключение живых данных и исправьте конкретный слой доступа.
По теме: ИИ-финансовый агент: безопасный пилот без доступа к платежам
Что считать успешной проверкой
Запишите условия приёмки до прогона. Если поставщик обещает обновлять права с задержкой, зафиксируйте её и допустимое поведение на этот период; не принимайте бессрочное сохранение старого доступа. Проверка должна отличать правильный отказ от случайной ошибки поиска.
- Разрешённый пользователь получает ответ с рабочей ссылкой на доступную справку и подтверждённым фрагментом.
- Запрещённый пользователь не получает закрытый документ ни в списке поиска, ни в переданном модели контексте.
- Ссылка на недоступный документ, его название или чувствительные метаданные не выдаются там, где права запрещают их раскрытие.
- Одинаковый вопрос от разных пользователей не использует общий кэш ответа с чужими данными.
- После отзыва доступа новый поиск и повторный ответ учитывают изменения по проверенному порядку обновления.
- Технические журналы доступны только назначенным ролям и не превращаются в дополнительный общий архив документов.
Диагностика нарушений границы
Закрытая справка в поиске: проверяйте индекс и фильтр доступа. Чужие сведения только в ответе: проверьте кэш, историю и инструменты. Следы только в журнале: ограничивайте сбор и чтение журналов.
При неверной личности проверяйте вход и передачу полномочий. При сохранении старых прав проверяйте обновление индекса, токены и кэш. Новая инструкция модели не подтверждает исправление причины.
По теме: ИИ-агент GitHub: как дать задачу Copilot и проверить код
Когда подключать настоящие документы рано
Остановите переход к рабочей базе, если нет владельца данных, действующих правил доступа или возможности показать путь фрагмента в систему. Если исполнитель не может объяснить, какие компоненты получают текст, составьте карту прежде запуска. Модель на собственном сервере не компенсирует неизвестный маршрут.
Материал не устанавливает юридическое соответствие, требования к сертификации или пригодность для особо защищённых сведений. Он помогает владельцу принять ограниченный технический пилот. Для доступа к живым данным нужны решения ответственных в организации и проверка применимых требований.
Частые вопросы
Корпоративный контур обязательно находится в офисе?
Нет. Размещение может быть локальным, облачным или смешанным. Нужно знать путь данных и проверить управляемые права каждого компонента.
Достаточно ли общего корпоративного входа?
Нет. Вход подтверждает личность, но доступ к каждому документу и инструменту должен учитываться отдельно.
Можно ли защитить закрытую папку только промптом?
Нет. Запрет нужно обеспечить до передачи фрагмента модели через права источника, поиск и приложение.
Почему проверяют отзыв прав?
Доступ меняется при переводе или уходе сотрудника. Старый индекс, токен, кэш или история не должны незаметно сохранять доступ, который уже отозван.
На бесплатном вебинаре по вайбкодингу можно разобраться, как ставить агенту ограниченную задачу и проверять результат до работы с реальными данными.
Записаться на вебинар